Microsoft выпустила новую предварительную сборку Windows 11 под номером 26340.10013 для участников программы Windows Insider на канале Experimental.
Полный номер сборки: 10.0.26340.10013.ge_prerelease_im_prev.261113-2240.
Для инсайдеров с включённым переключателем «Получайте последние обновления, как только они будут доступны»
Изменения и улучшения
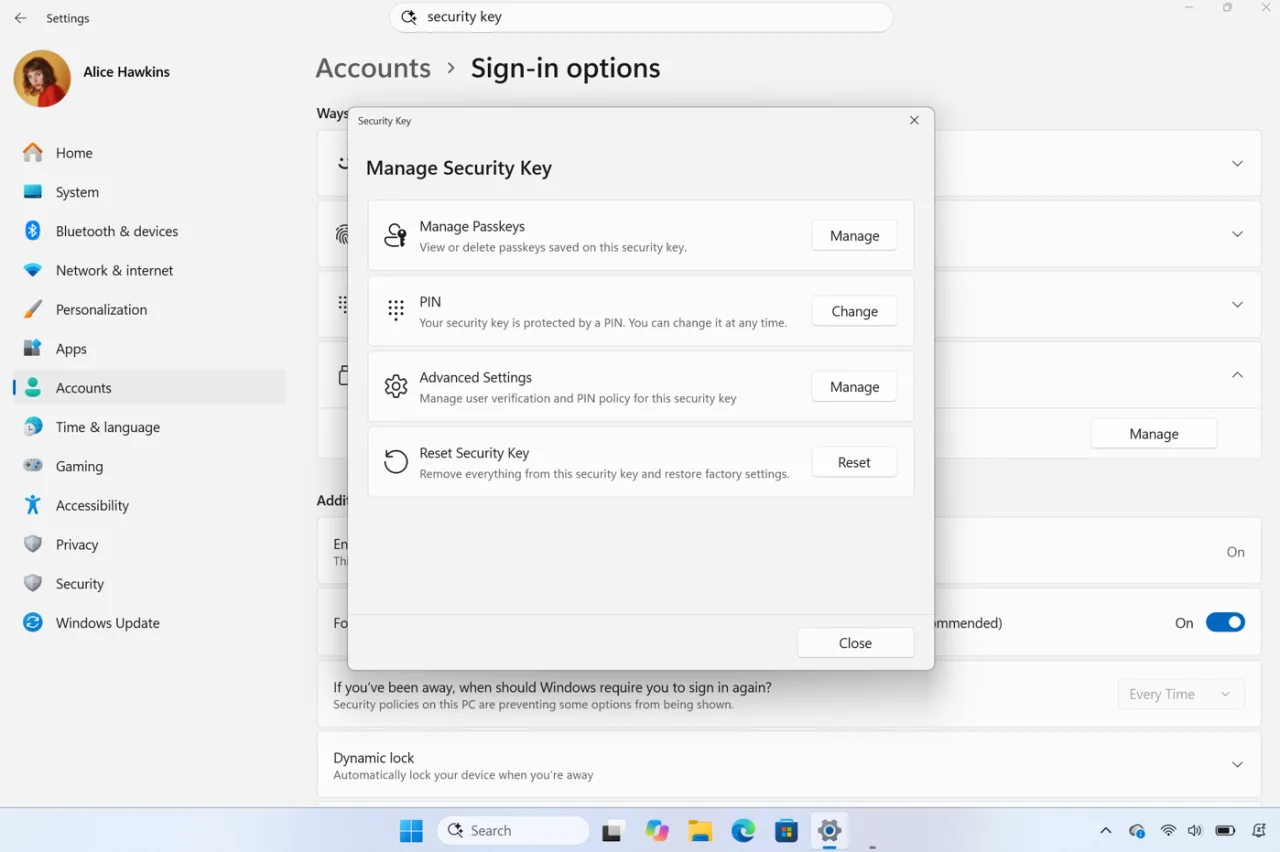
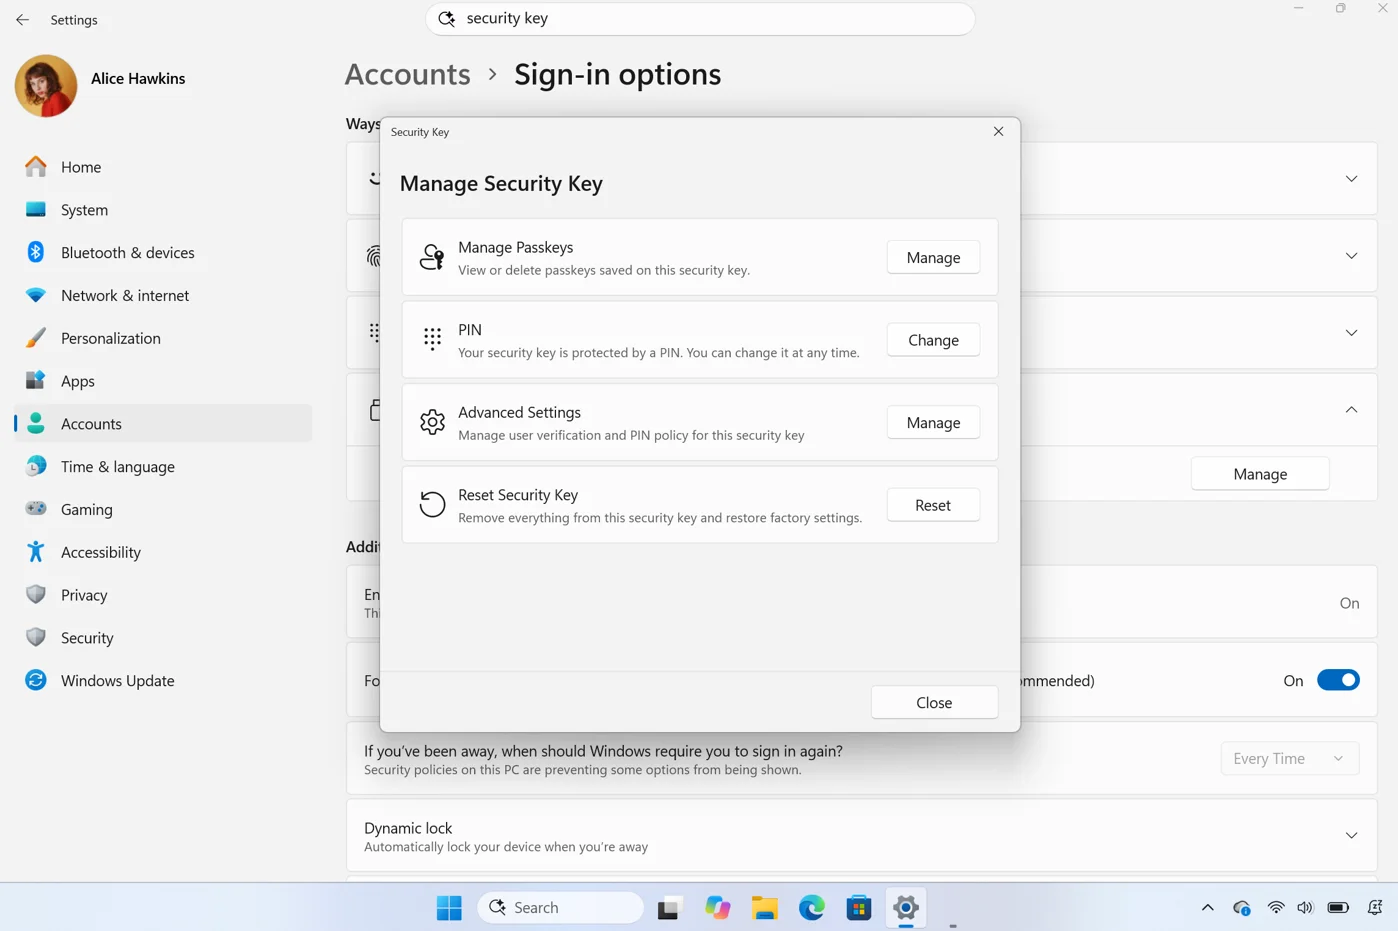
- Расширенное управление ключами безопасности:
- Теперь пользователи могут просматривать ключи доступа (passkeys), сохранённые на ключе безопасности FIDO2 (Fast Identity Online 2), и удалять их по одному вместо полного сброса всего устройства.
- Администраторы получили возможность настраивать корпоративные политики, включая минимальную длину PIN-кода, обязательную проверку пользователя и корпоративную аттестацию.
- Remote Lock:
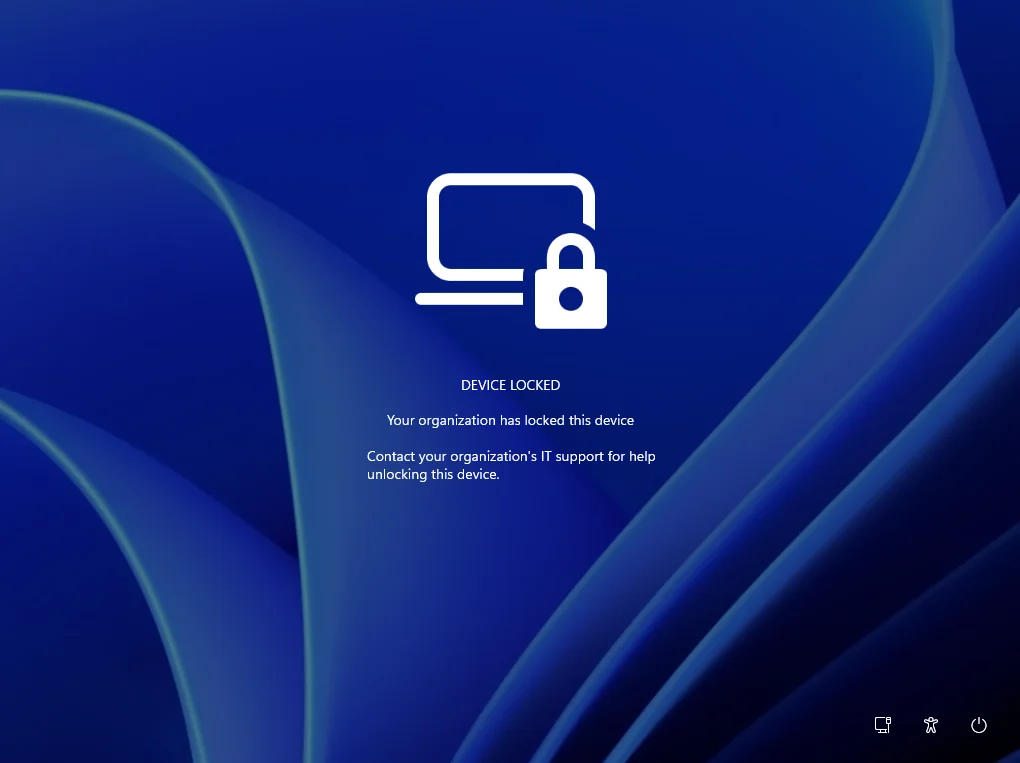
- Функция Remote Lock позволяет ИТ-администраторам удалённо заблокировать утерянное, украденное или скомпрометированное устройство Windows через Microsoft Intune без удаления данных. При блокировке система завершает все активные сеансы, скрывает все параметры входа и отображает экран блокировки устройства. Данные не стираются: устройство остаётся зарегистрированным и управляемым, шифрование BitLocker продолжает работать, а пользовательские файлы сохраняются. Снять блокировку удалённо может только администратор, после чего пользователь сможет продолжить работу с того же места. Подробная информация доступна по ссылке: https://aka.ms/remotelock.
- Функция Remote Lock позволяет ИТ-администраторам удалённо заблокировать утерянное, украденное или скомпрометированное устройство Windows через Microsoft Intune без удаления данных. При блокировке система завершает все активные сеансы, скрывает все параметры входа и отображает экран блокировки устройства. Данные не стираются: устройство остаётся зарегистрированным и управляемым, шифрование BitLocker продолжает работать, а пользовательские файлы сохраняются. Снять блокировку удалённо может только администратор, после чего пользователь сможет продолжить работу с того же места. Подробная информация доступна по ссылке: https://aka.ms/remotelock.
- Microsoft Pluton:
- Представлена предварительная версия криптографического провайдера Microsoft Pluton Cryptographic Provider. На поддерживаемых устройствах разработчики могут использовать процессор безопасности Pluton для аппаратно-защищённого хранения криптографических ключей и выполнения операций через стандартные интерфейсы Windows CNG API. Подробности по этой ссылке.
- Панель задач:
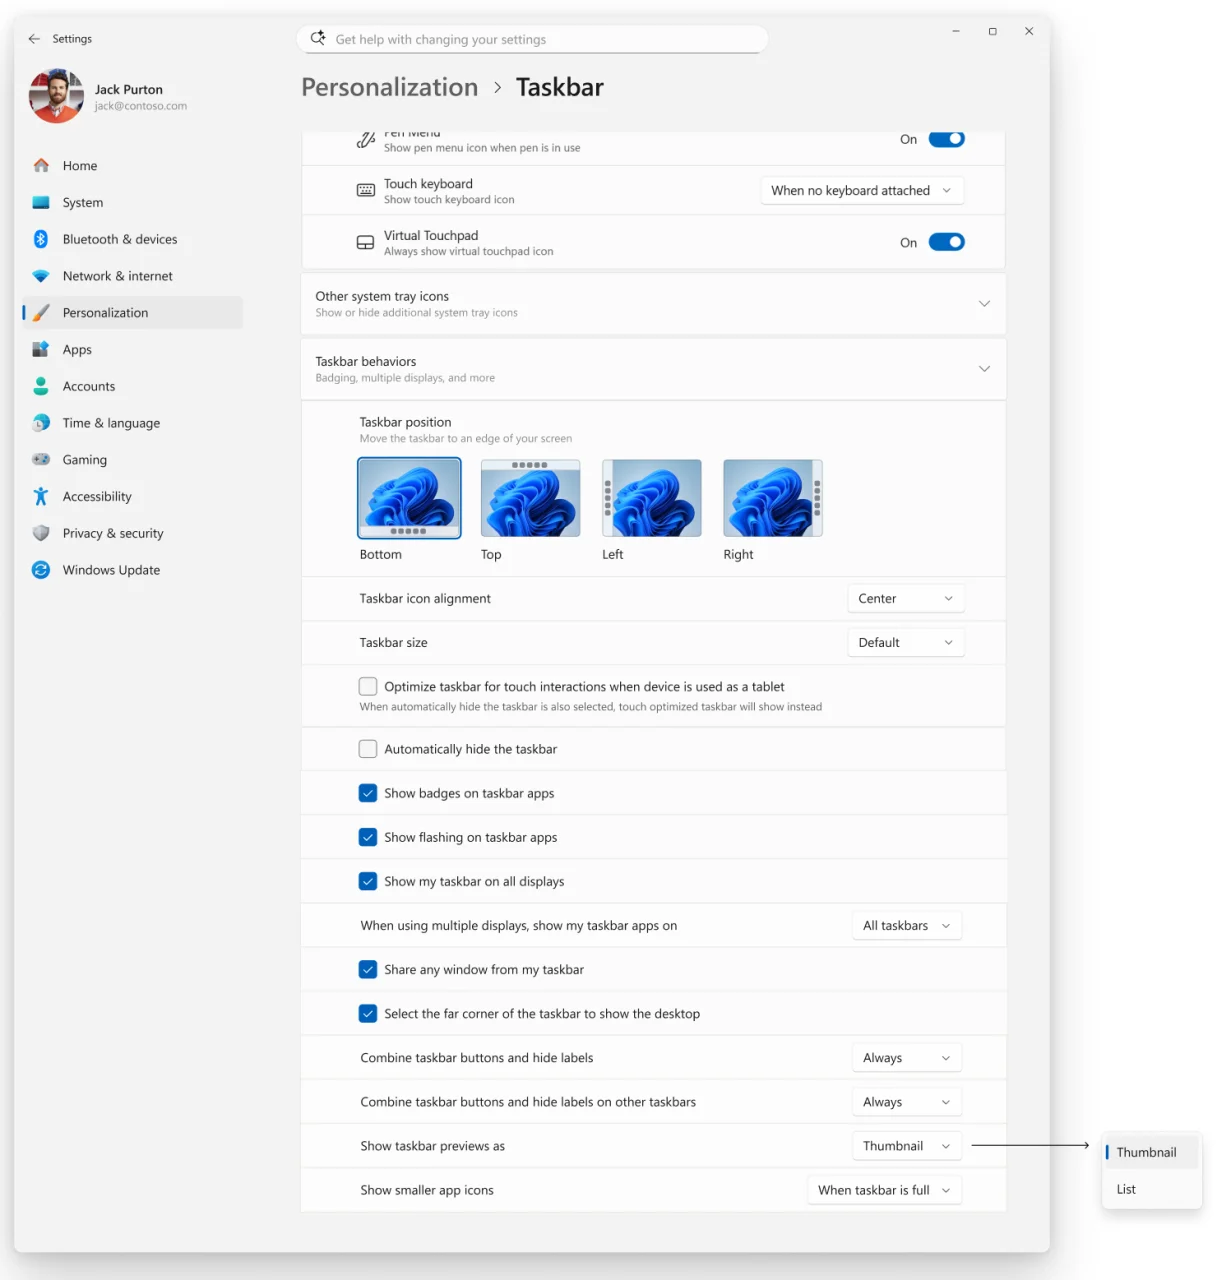
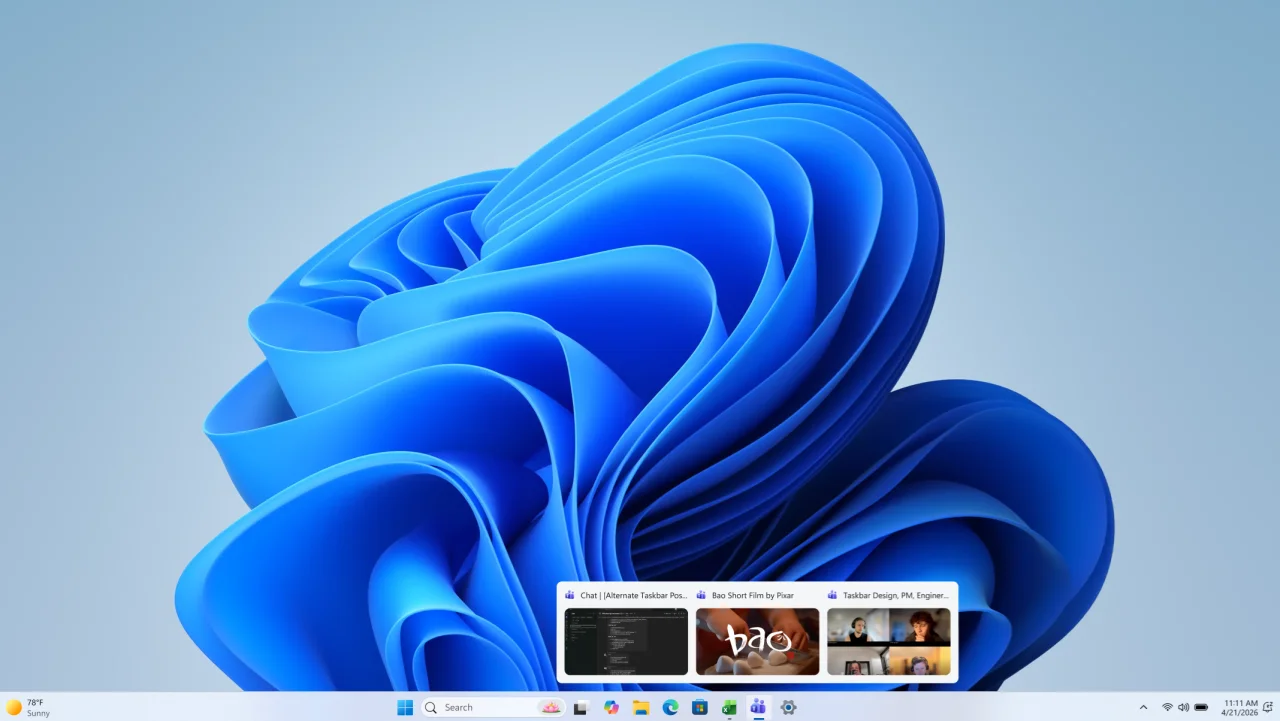
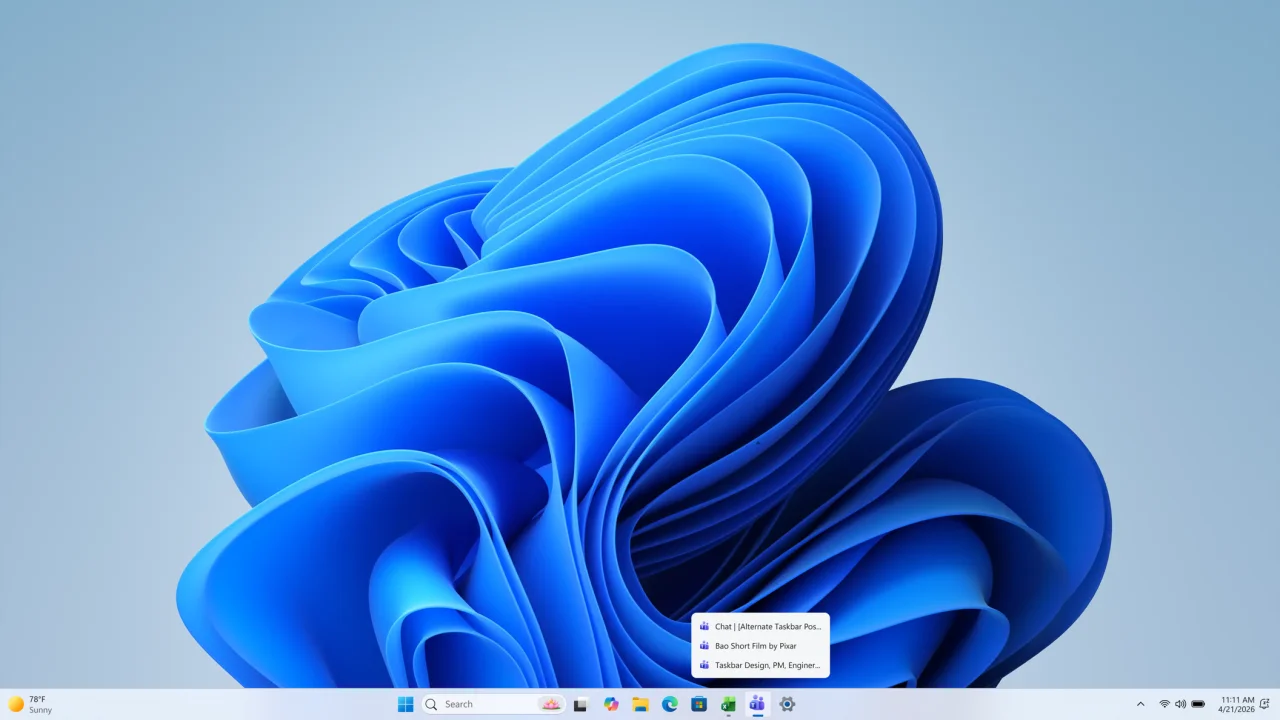
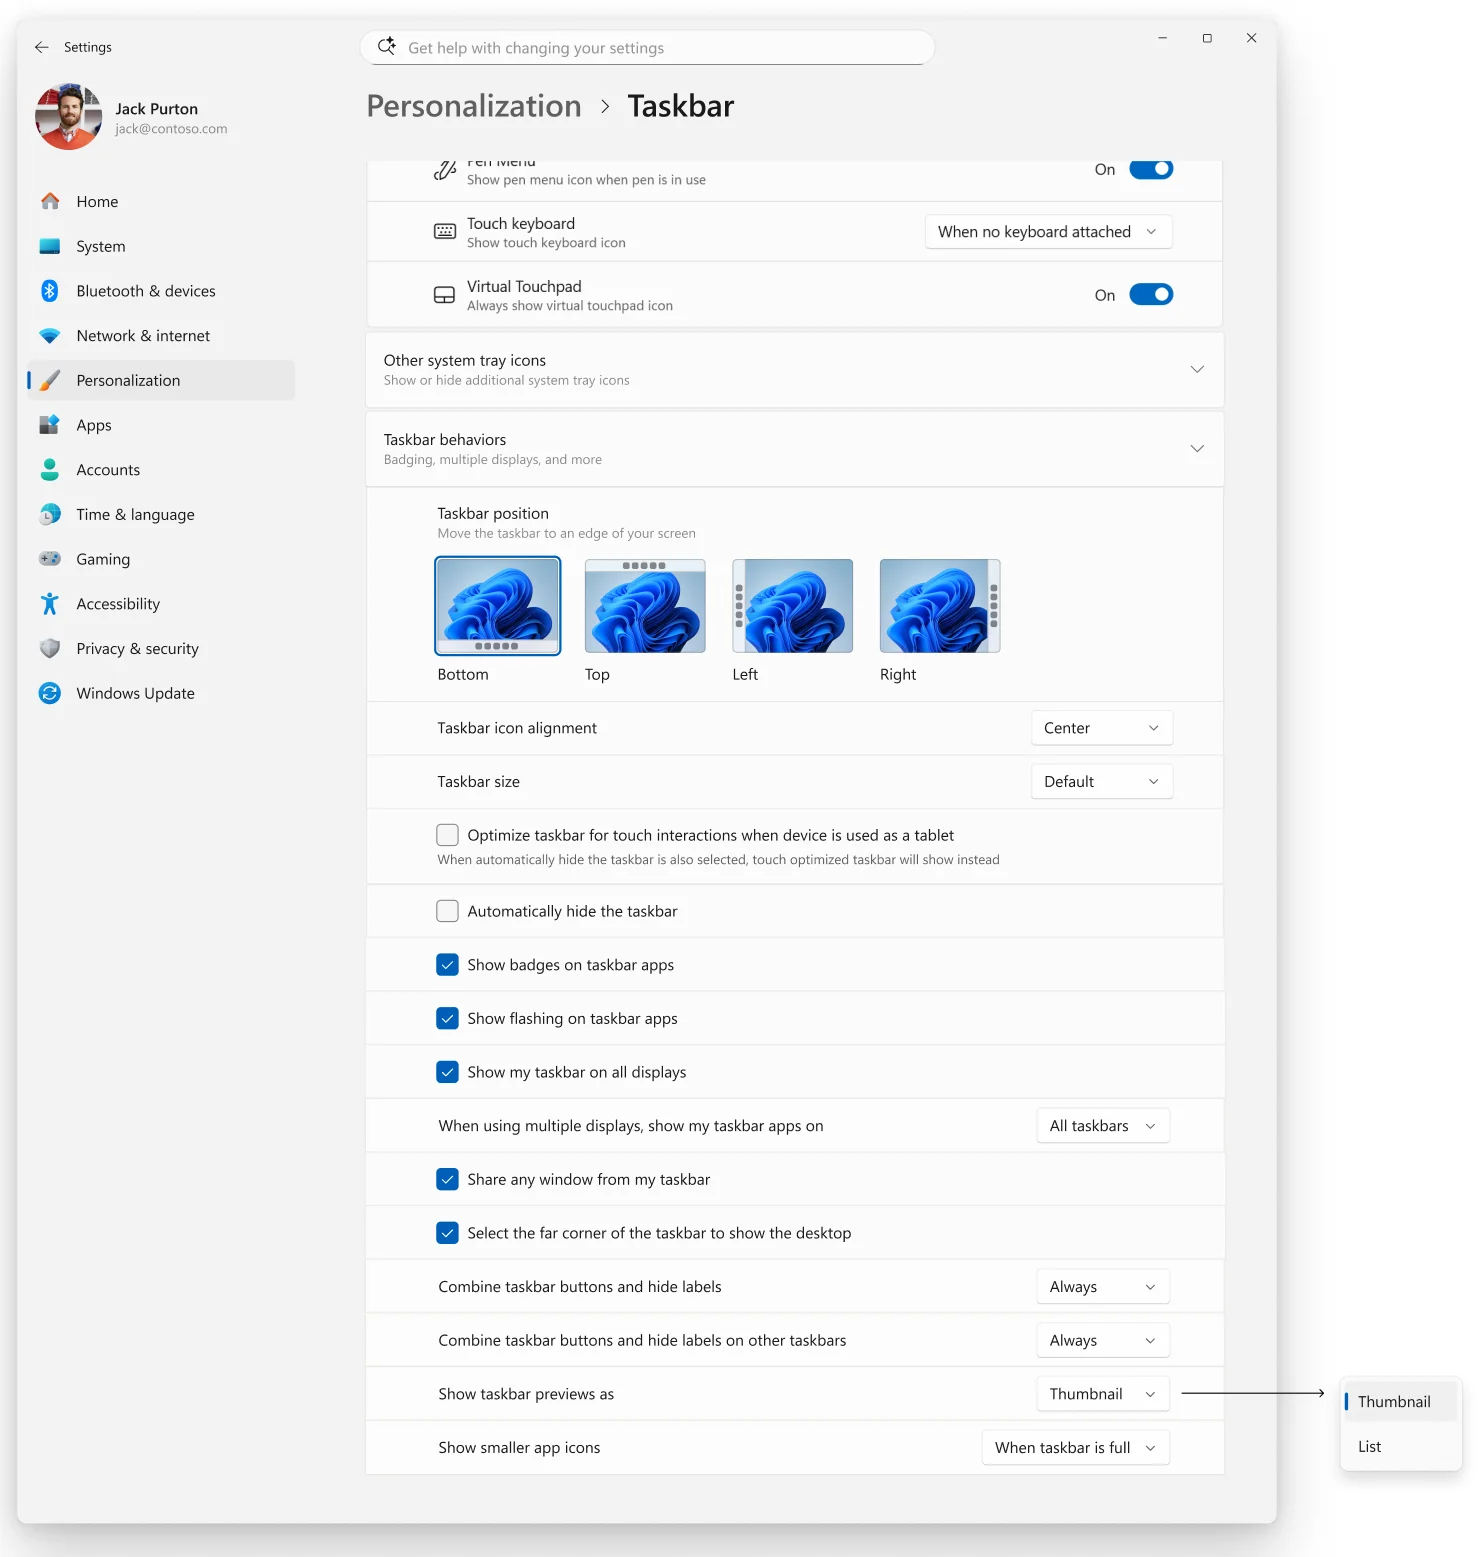
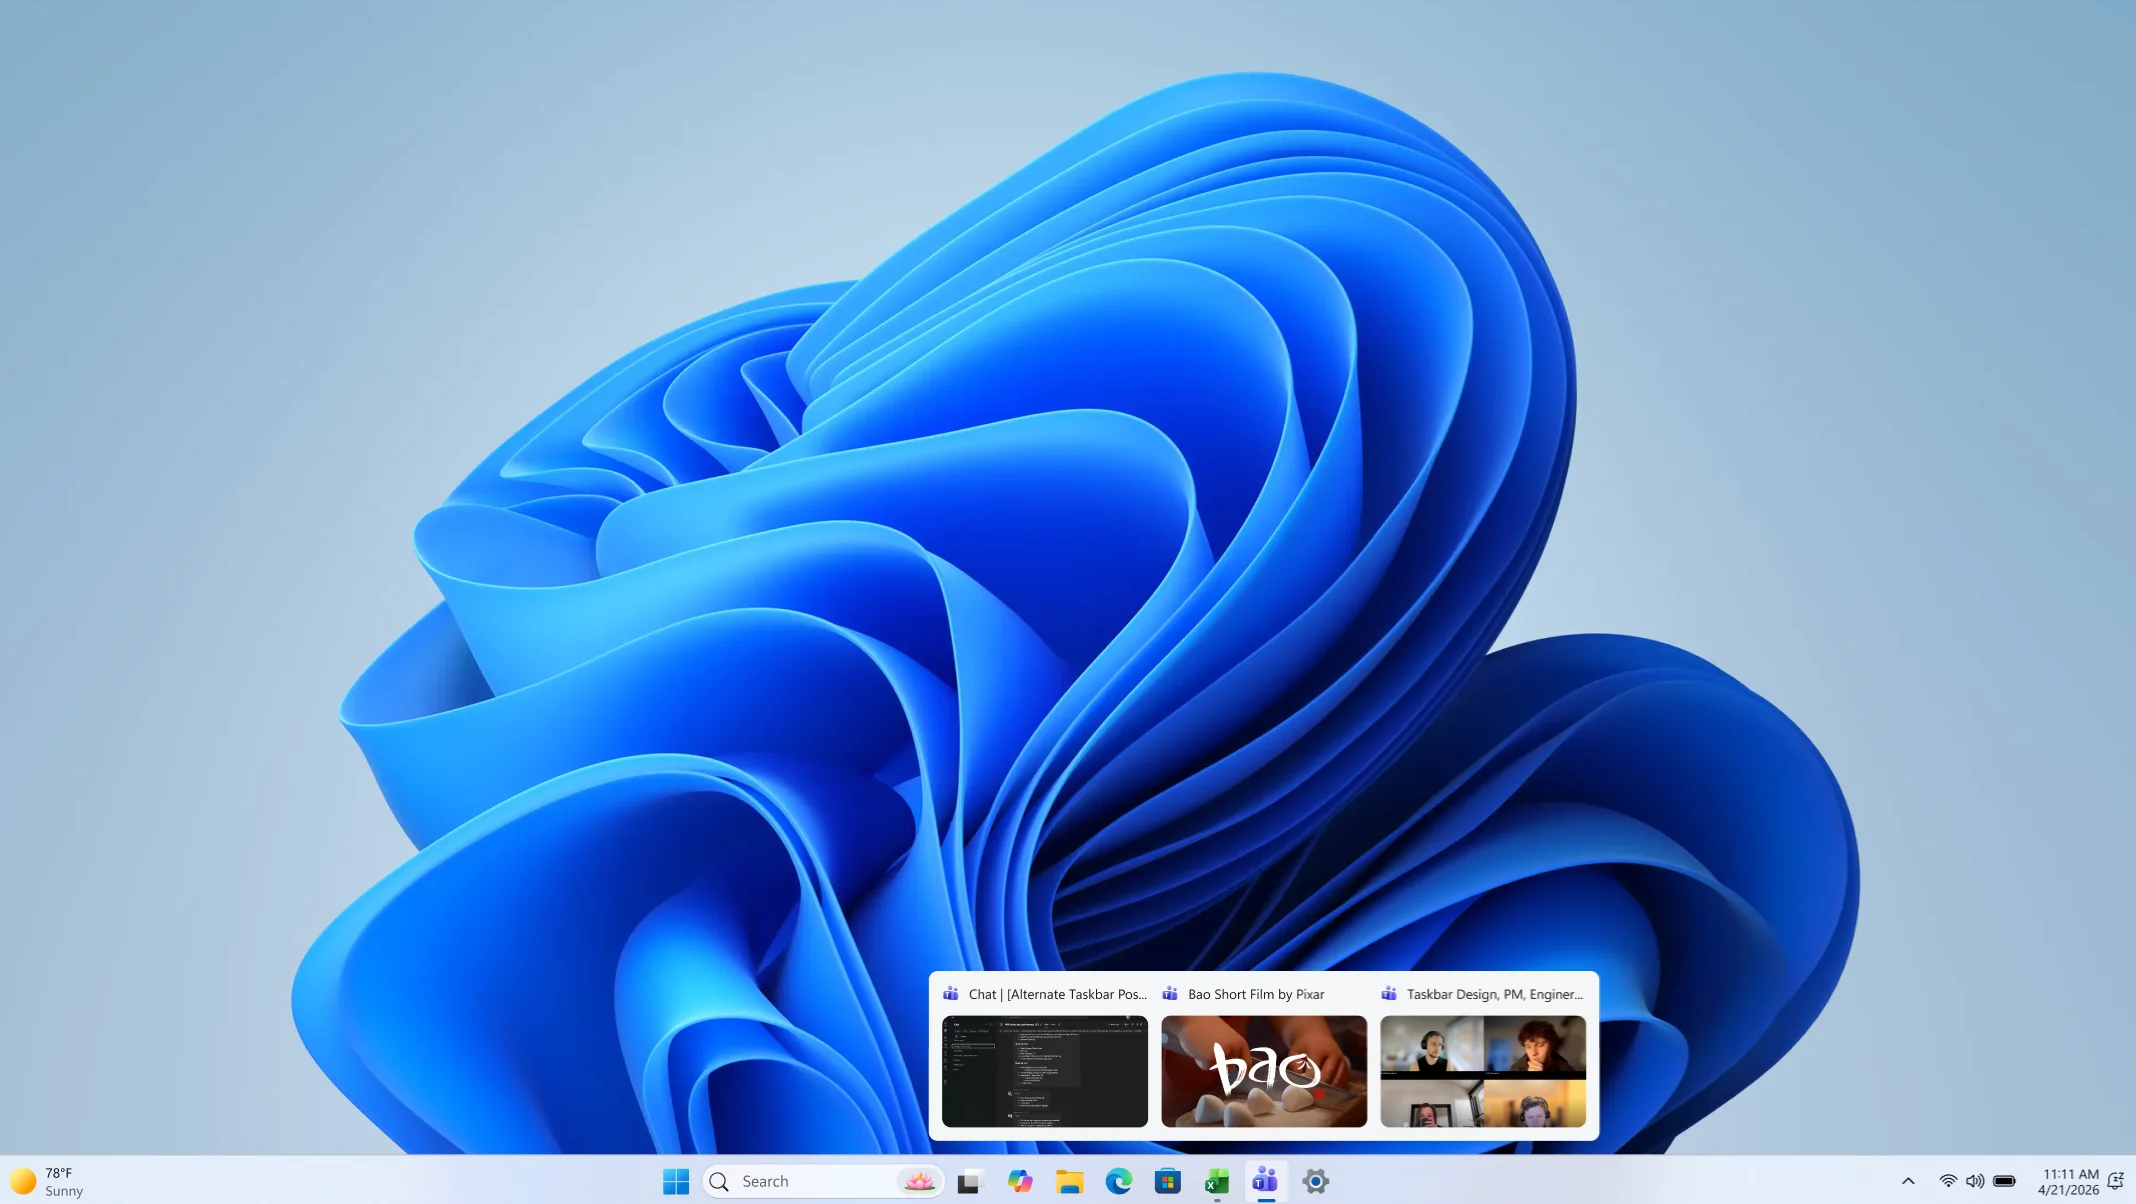
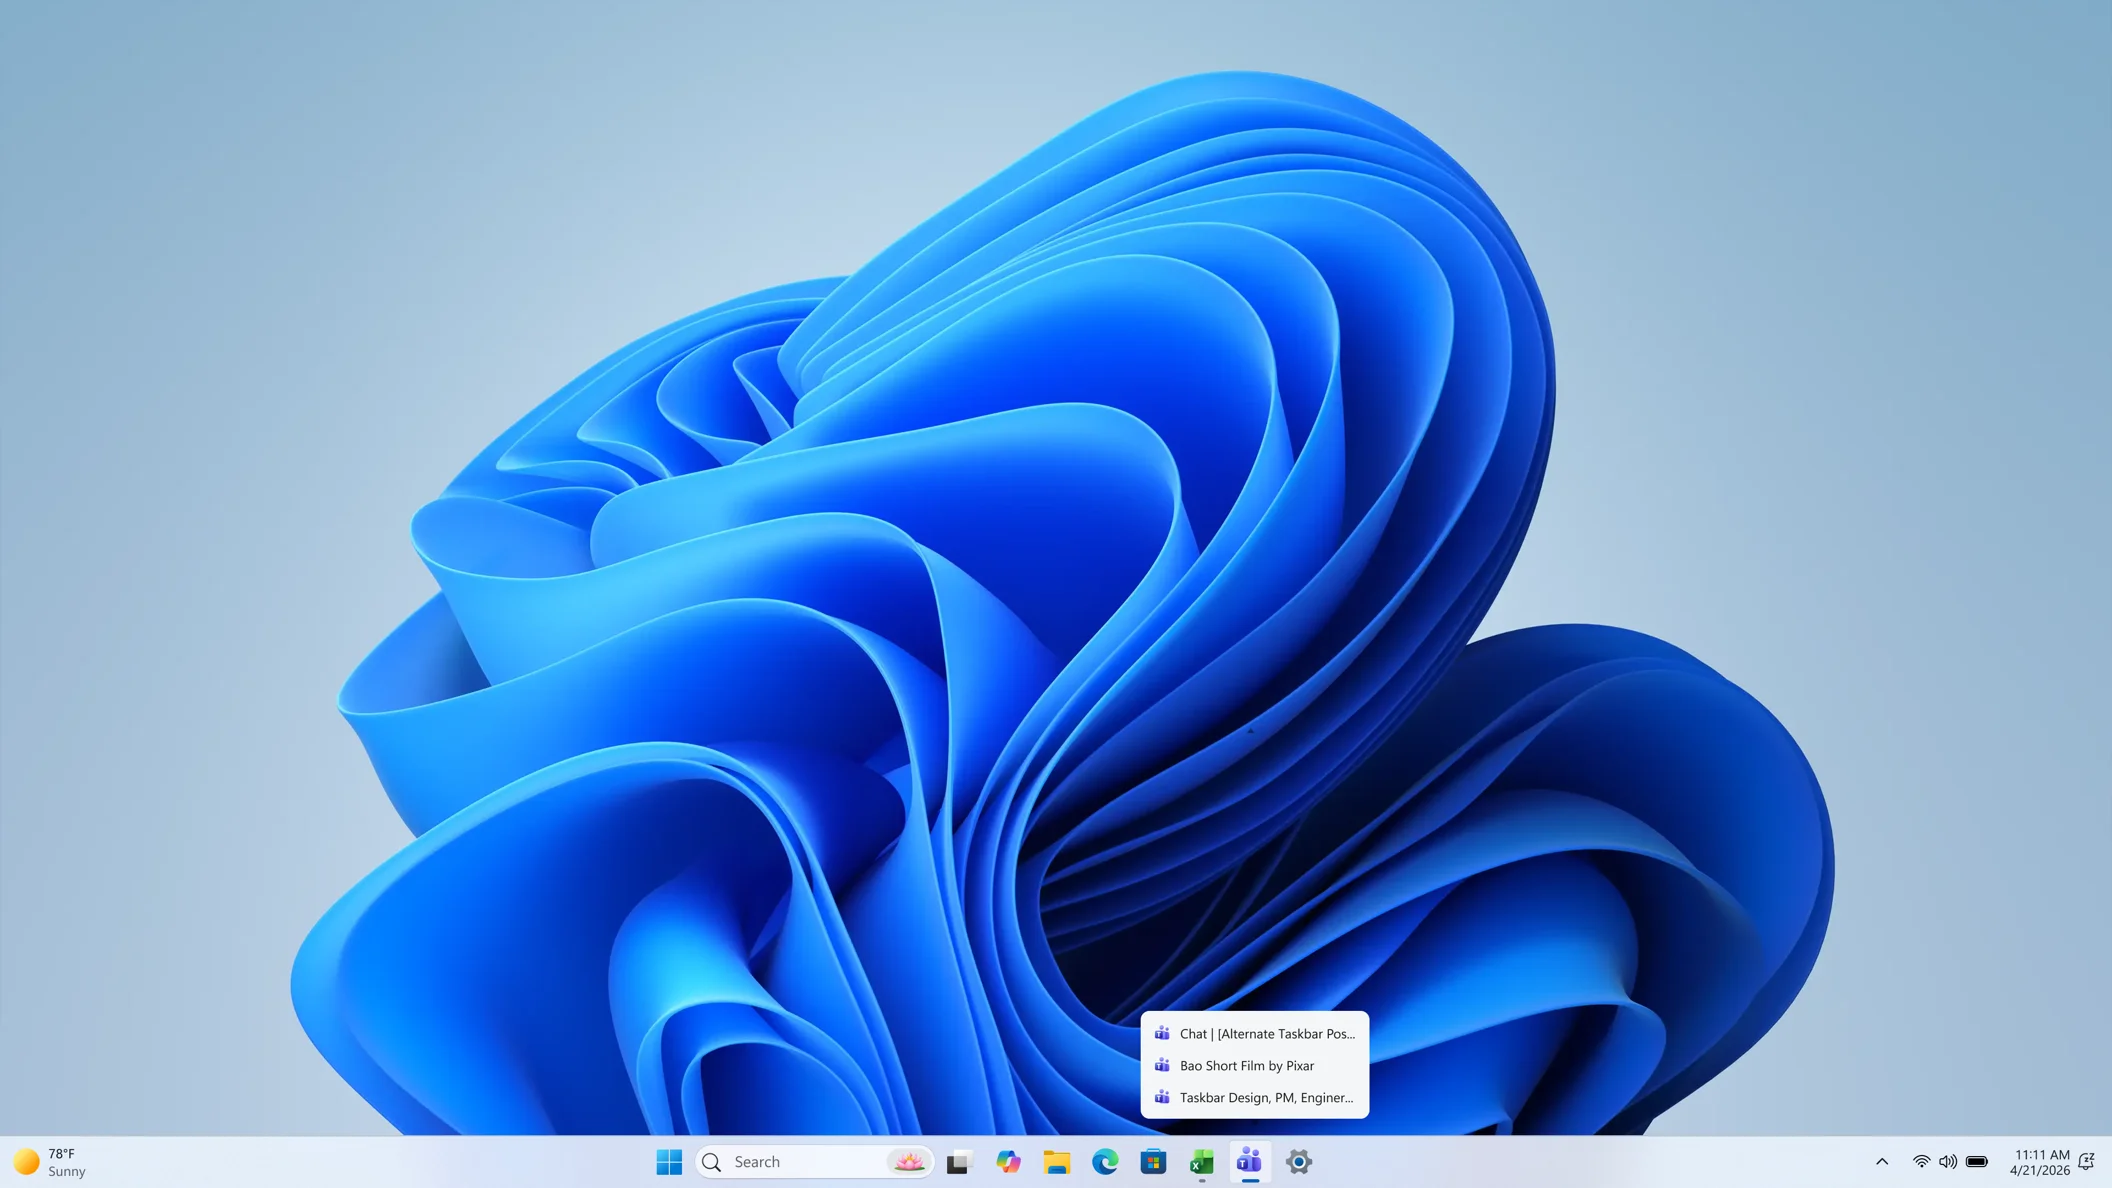
- Добавлена возможность отображать открытые окна приложений на панели задач в виде списка вместо миниатюр, что позволят быстро отличать их друг от друга и определять, что находится в каждом из окон.
- При включении этого режима наведение курсора на значок приложения на панели задач выводит перечень всех его открытых окон с заголовками.
- Включить отображение в виде списка можно в разделе «Параметры» → «Персонализация» → «Панель задач».
- BitLocker:
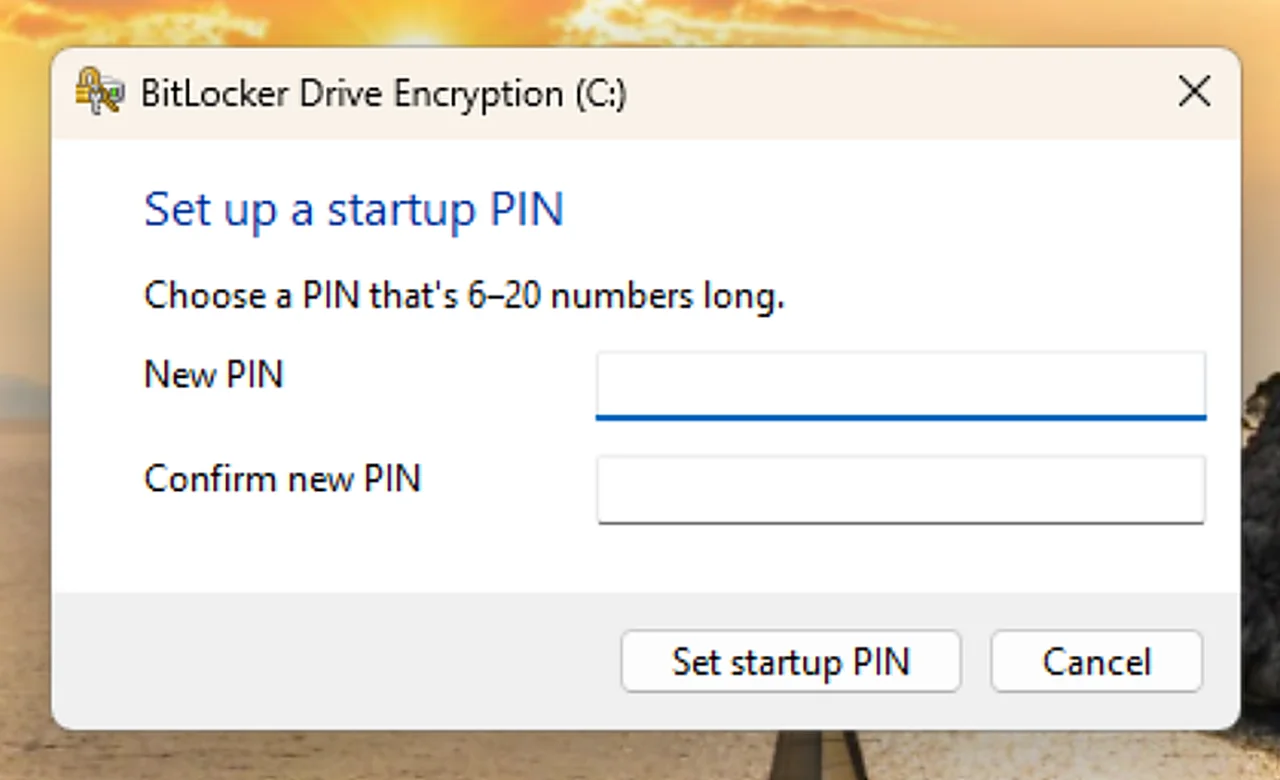
- Обычные пользователи теперь могут самостоятельно задавать PIN-код перед загрузкой BitLocker. Ранее пользователи без прав администратора не могли добавить защиту TPM+PIN, однако теперь эта возможность доступна для обычных пользователей на управляемых устройствах.
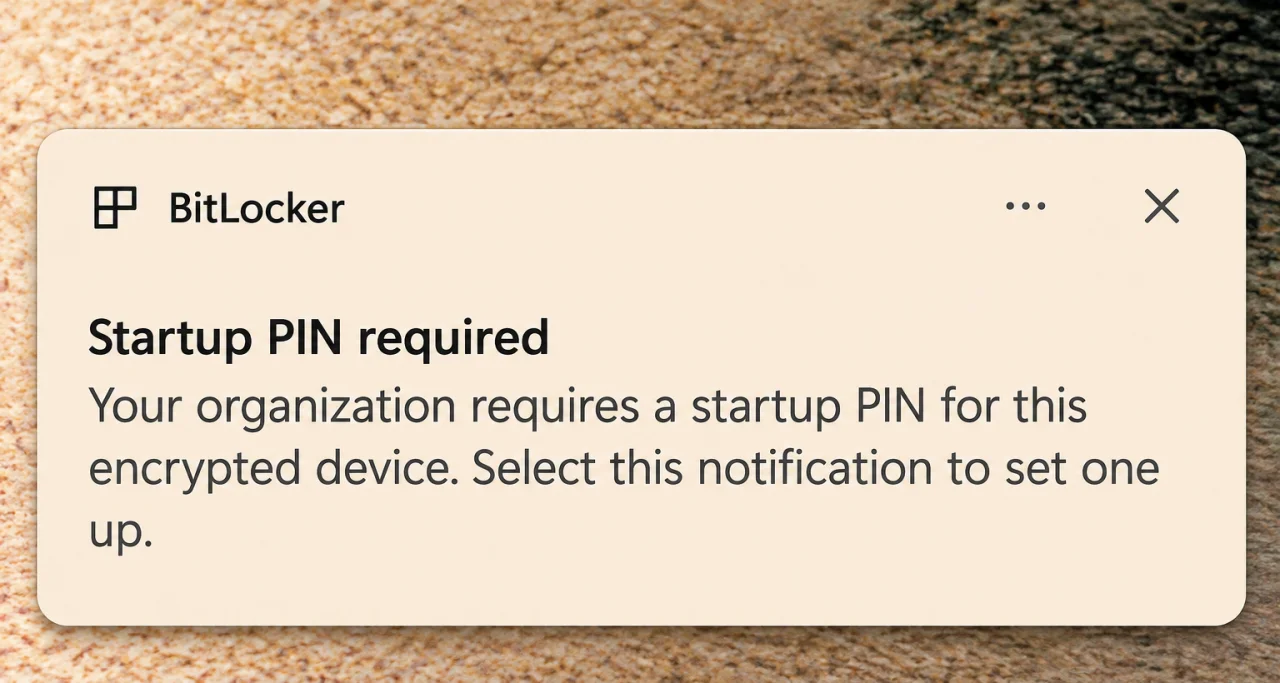
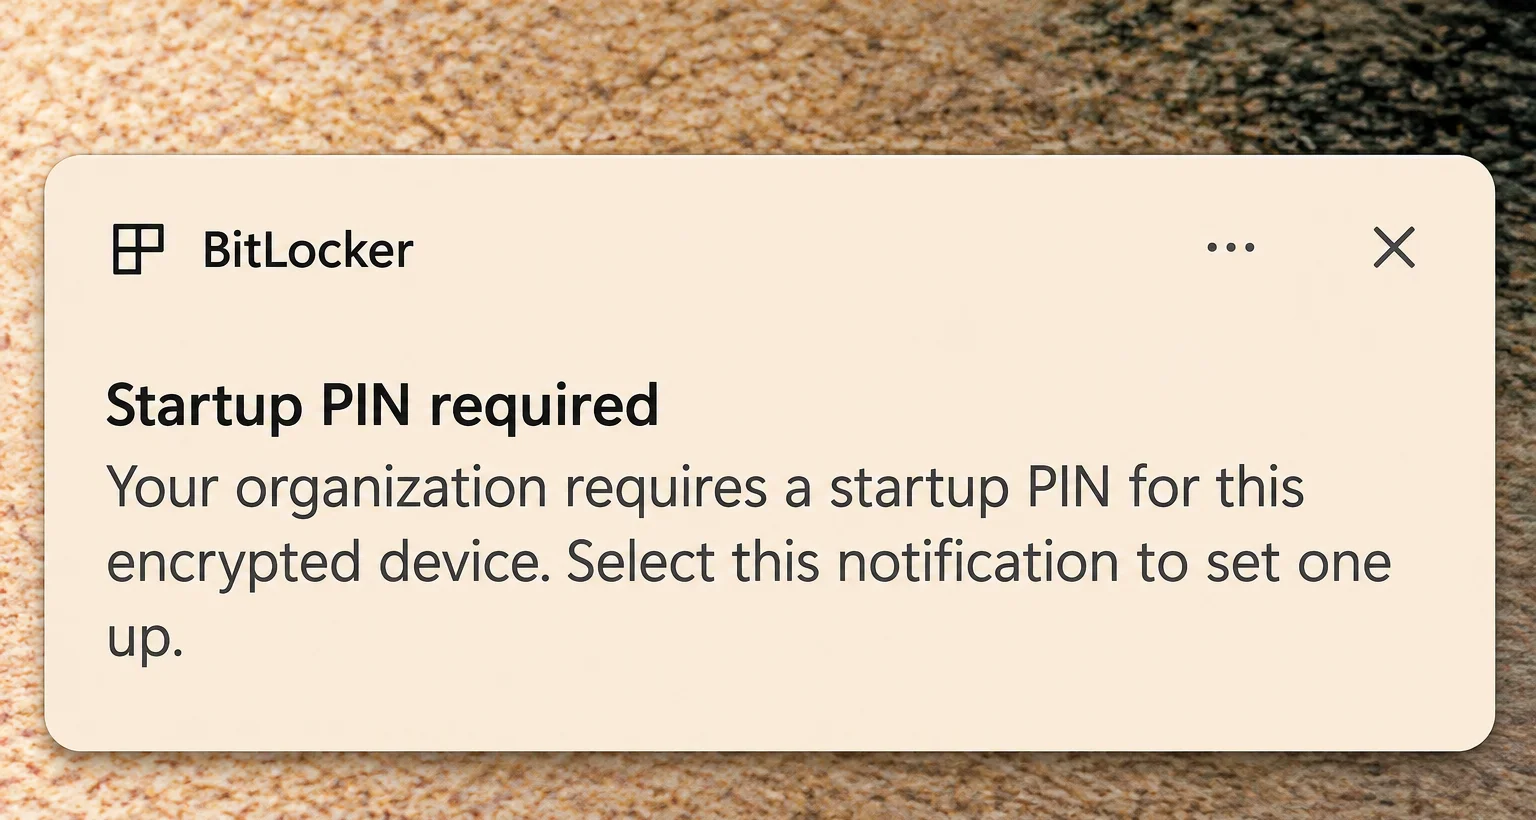
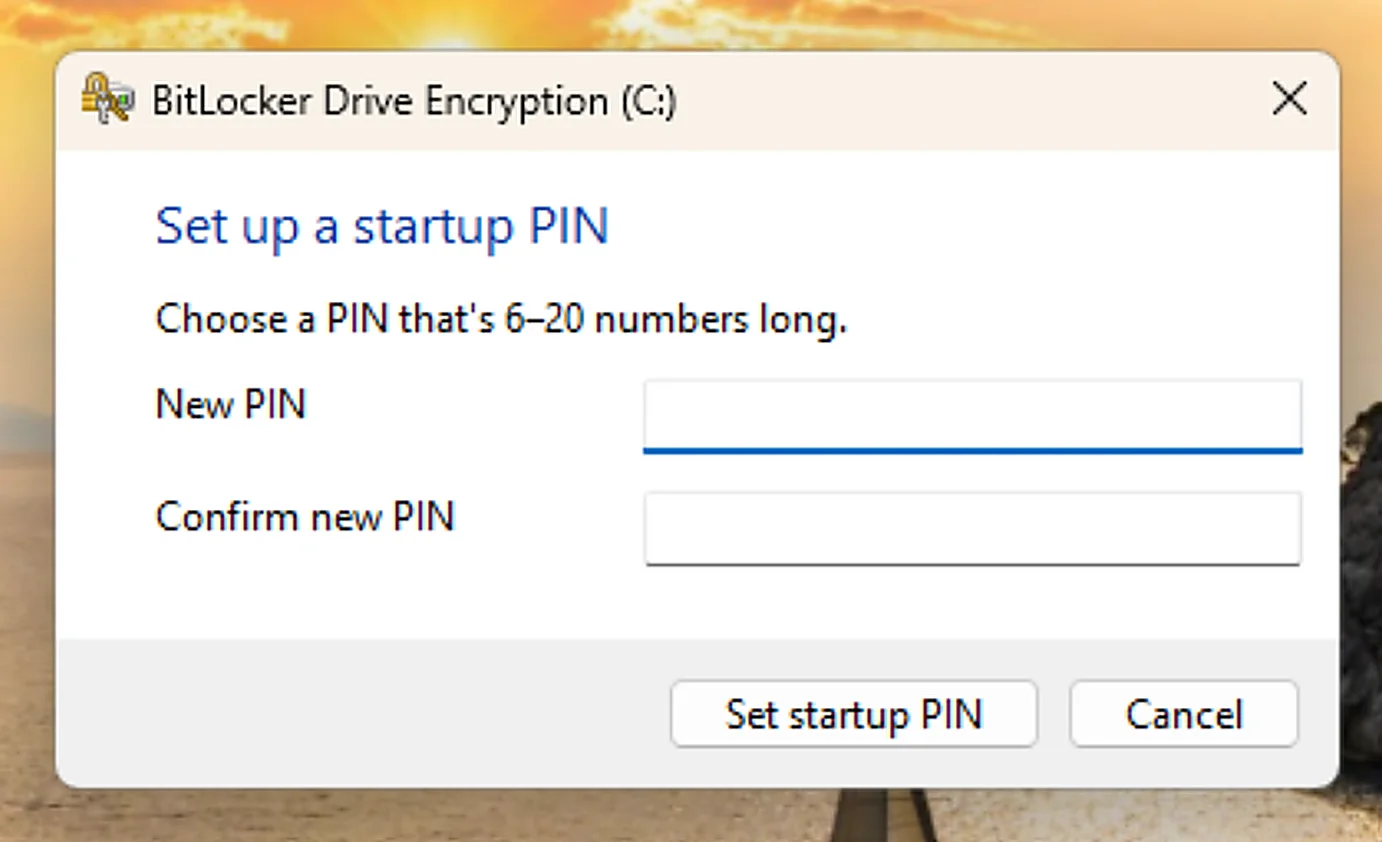
- Когда указанные ниже политики применяются к устройству, на котором ещё не задан PIN-код, пользователь получает уведомление с предложением добавить его. Выбор уведомления открывает окно, в котором можно задать PIN-код предзагрузки.
- Настройка. В Microsoft Intune или другом решении для управления устройствами необходимо настроить следующие существующие политики BitLocker, чтобы требовать TPM+PIN для пользователей, которые не являются администраторами:
Политика Значение AllowStandardUserEncryption ON AllowWarningForOtherDiskEncryption OFF RequireDeviceEncryption ON SystemDrivesRequireStartupAuthentication ON - Важно. Политику, требующую проверку подлинности при запуске и шифрование устройства, следует назначать только тестовой группе обычных пользователей, у которых эта функция включена в программе Windows Insider. Обычные пользователи без этой функции не смогут добавить требуемый предохранитель TPM+PIN, из-за чего шифрование устройства при такой конфигурации завершится сбоем. Устройства обычных пользователей без этой функции, на которых уже применено шифрование только с помощью TPM, будут отмечены в отчётах как несоответствующие политике.
- Все пользователи, на которых распространяются эти политики, получат уведомление с предложением добавить PIN-код для своего устройства, если он ещё не задан. При выборе уведомления открывается окно для настройки PIN-код перед загрузкой BitLocker.
- Экранная лупа:
- В «Экранной лупе» появилась поддержка жестов сенсорной панели (тачпада) и сенсорного экрана. Жесты работают при включённом инструменте (клавиша WIN + <плюс>):
- На сенсорной панели:
- Увеличение или уменьшение масштаба. Проведите тремя пальцам вверх, чтобы увеличить масштаб, или вниз, чтобы уменьшить его.
- Перемещение по экрану. Движение одним пальцем перемещает увеличенную область вслед за указателем.
- Касание экрана тремя пальцами переключает масштаб между 100% и предыдущим значением.
- На сенсорном экране:
- Перетаскивание тремя пальцами перемещает область просмотра.
- Касание тремя пальцами с последующим повторным касанием, удержанием и перетаскиванием вверх или вниз регулирует масштаб.
- Двойное касание тремя пальцами переключает масштаб между 100% и предыдущим значением.
- Оба набора жестов включены по умолчанию. Отключить их можно в разделе «Параметры» → «Специальные возможности» → «Экранная лупа» с помощью переключателей «Управление экранной лупой с помощью жестов сенсорной панели» и «Управление экранной лупой с помощью сенсорных жестов».
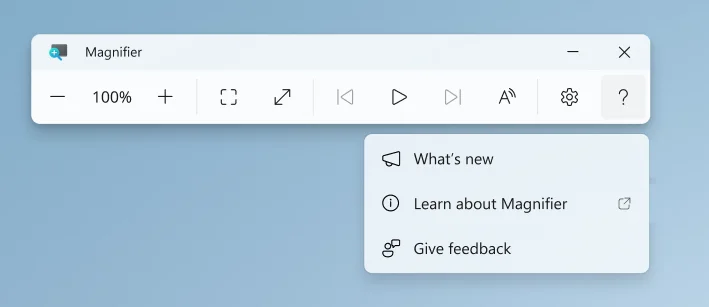
- На панели инструментов «Экранной лупы» добавлена кнопка справки (?), позволяющая открыть статьи поддержки, ознакомиться с новыми функциями и оставить отзыв в Feedback Hub.
- Переключение с учётной записи Microsoft на локальную учётную запись:
- Пользователям, переключающимся с учётной записи Microsoft (MSA) на локальную учётную запись через «Параметры», теперь всегда будет предлагается создать резервную копию ключа восстановления BitLocker с обновлёнными инструкциями для предотвращения потери данных.
- Удаление офлайн-карт:
- В соответствии с объявлением от апреля 2025 года о прекращении поддержки элемента управления «Карты» Windows UWP и API-интерфейсов «Карты Windows» удалена функция «Автономные карты» и связанные с ней элементы интерфейса в приложении «Параметры», так как они перестанут функционировать после удаления соответствующих API.
- Изменения затрагивают разделы «Параметры» → «Приложения» → «Автономные карты» и «Параметры» → «Память» → «Локальный диск» (хранилище карт).
- Удалённый рабочий стол:
- Исправлена проблема, из-за которой подключения по протоколу удалённого рабочего стола (RDP) могли завершаться сбоем на стороне клиента по причине несоответствия сертификатов.
- Windows Spotlight:
- Исправлена недавняя проблема, из-за которой в контекстном меню рабочего стола при использовании функции Windows Spotlight не работала опция «Узнать о фоне».
- Ввод:
- Исправлена основная проблема, из-за которой в последних сборках курсор мыши в ряде сценариев неожиданно становился невидимым.
- Повышена надёжность настройки параметров голосового ввода.
Известные проблемы
- Диспетчер задач:
- Инженеры исследуют сообщения инсайдеров о том, что после установки последних сборок показатель тактовой частоты процессора в «Диспетчере задач» перестаёт динамически обновляться в реальном времени.
Желаем вам удачного обновления!